
2026年10月29日(木)
NASコンテンツ
ランサムウェア対策のベストプラクティスとは?中小企業が今すぐ実践すべき防御・復旧のポイントを解説【図解付き】


- TOP
- >
- ランサムウェア対策のベストプラクティスとは?中小企業が今すぐ実践すべき防御・復旧のポイントを解説【図解付き】
新着ニュース30件


2026年9月24日 23:00

IT担当者や予算が限られる中小企業も、ランサムウェアによる攻撃の脅威に晒されています。
ランサムウェアによる攻撃をあらかじめ完全に防ぐことは難しいため、侵入されても被害を最小限に抑え、確実に復旧できる体制を整えておくことが重要です。
この記事では、予防・検知・復旧の3つの観点から、中小企業が今すぐ実践できるランサムウェア対策のベストプラクティスを解説します。
ランサムウェアの被害はなぜ深刻化しているのか
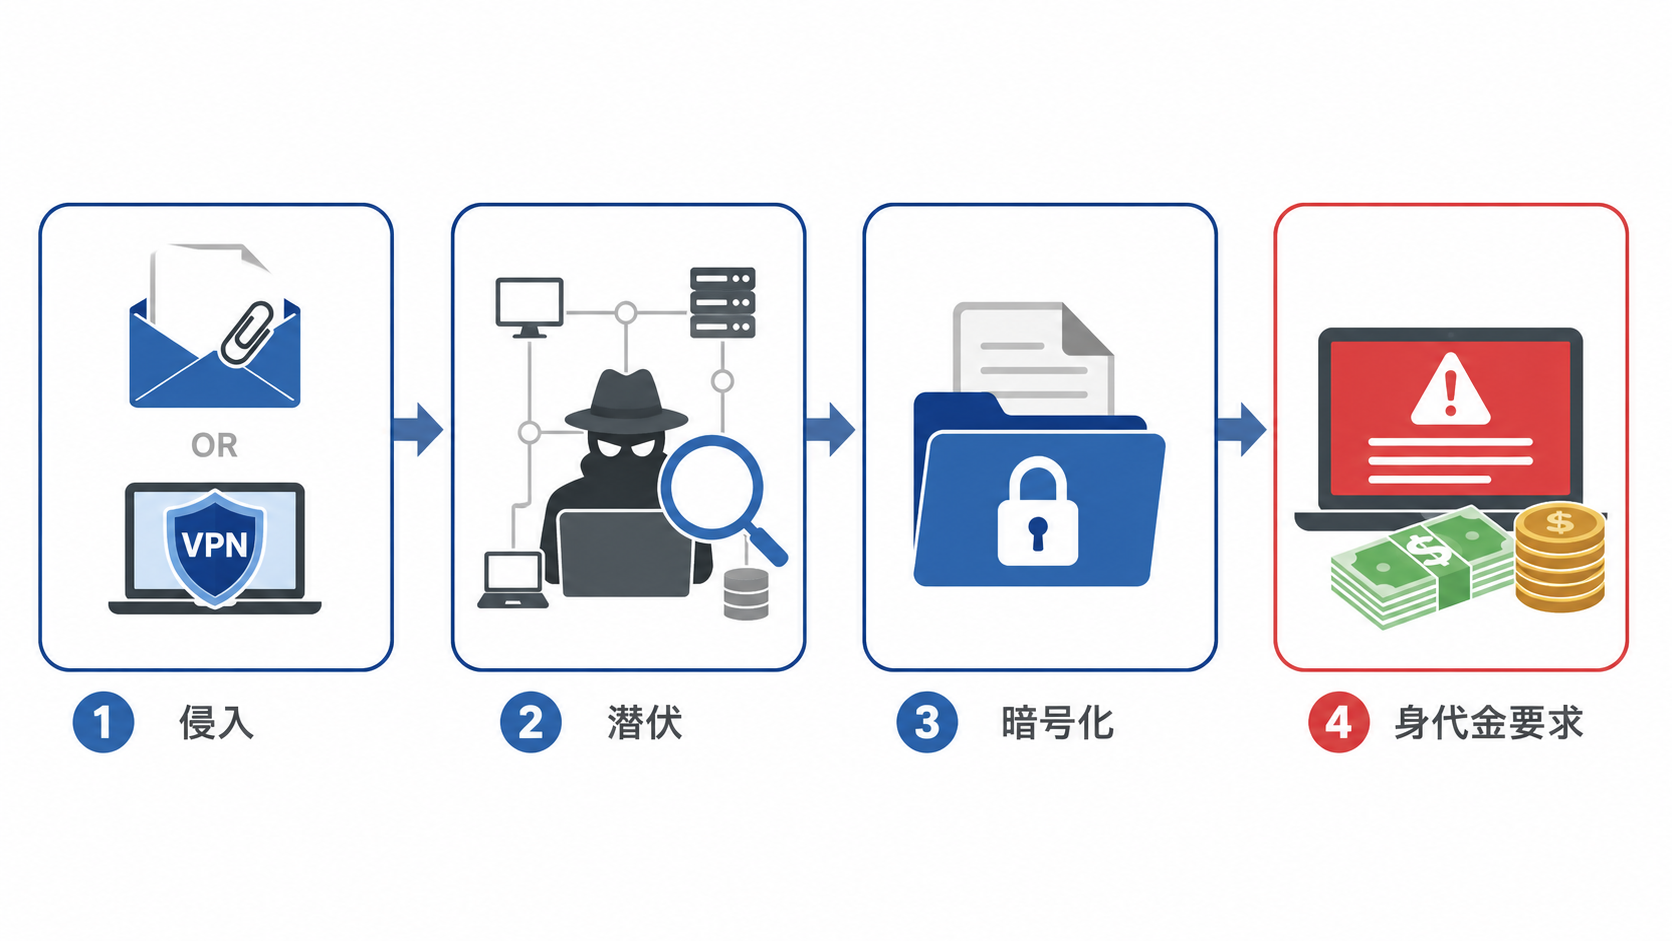
・攻撃対象の広がりと手口の巧妙化
・バックアップデータ自体を狙う「二重脅迫型」攻撃の増加
それぞれ具体的に見ていきましょう。
攻撃対象の広がりと手口の巧妙化
かつてのランサムウェアの攻撃手段は、不特定多数にメールをばらまく手口が中心でした。しかし現在はその手口が変わっています。攻撃の標的を絞り、機器の脆弱性やリモート接続の認証情報を足がかりに侵入する、計画的な攻撃に晒される事例が増えています。
狙われるのは大企業だけではありません。
セキュリティ体制が手薄な中小企業は、攻撃者にとって侵入しやすい対象であり、他社のネットワークへ入り込むための踏み台にされることもあります。
つまり、必ずしも攻撃対象の企業自体に大きな資産がなくても、踏み台として標的になり得るということです。
バックアップデータ自体を狙う「二重脅迫型」攻撃の増加
攻撃手段の巧妙化と合わせて、さらに深刻なのが「二重脅迫型」と呼ばれる攻撃の増加です。データを暗号化するだけでなく、事前に盗み出したうえで「公開されたくなければ支払え」と迫る手口です。
攻撃者は潜伏中にバックアップの保存場所を調べ、本番データと同時にバックアップデータも暗号化・削除しようとします。
企業側の「バックアップがあるから大丈夫」という前提は、この「二重脅迫型」の攻撃のもとでは通用しません。
バックアップからデータを復旧できたとしても、盗み出されたデータの漏えいの問題は残るため、被害は業務停止にとどまらず、取引先への被害や信用の失墜にまで及びます。
感染を防ぐ「予防」のベストプラクティス
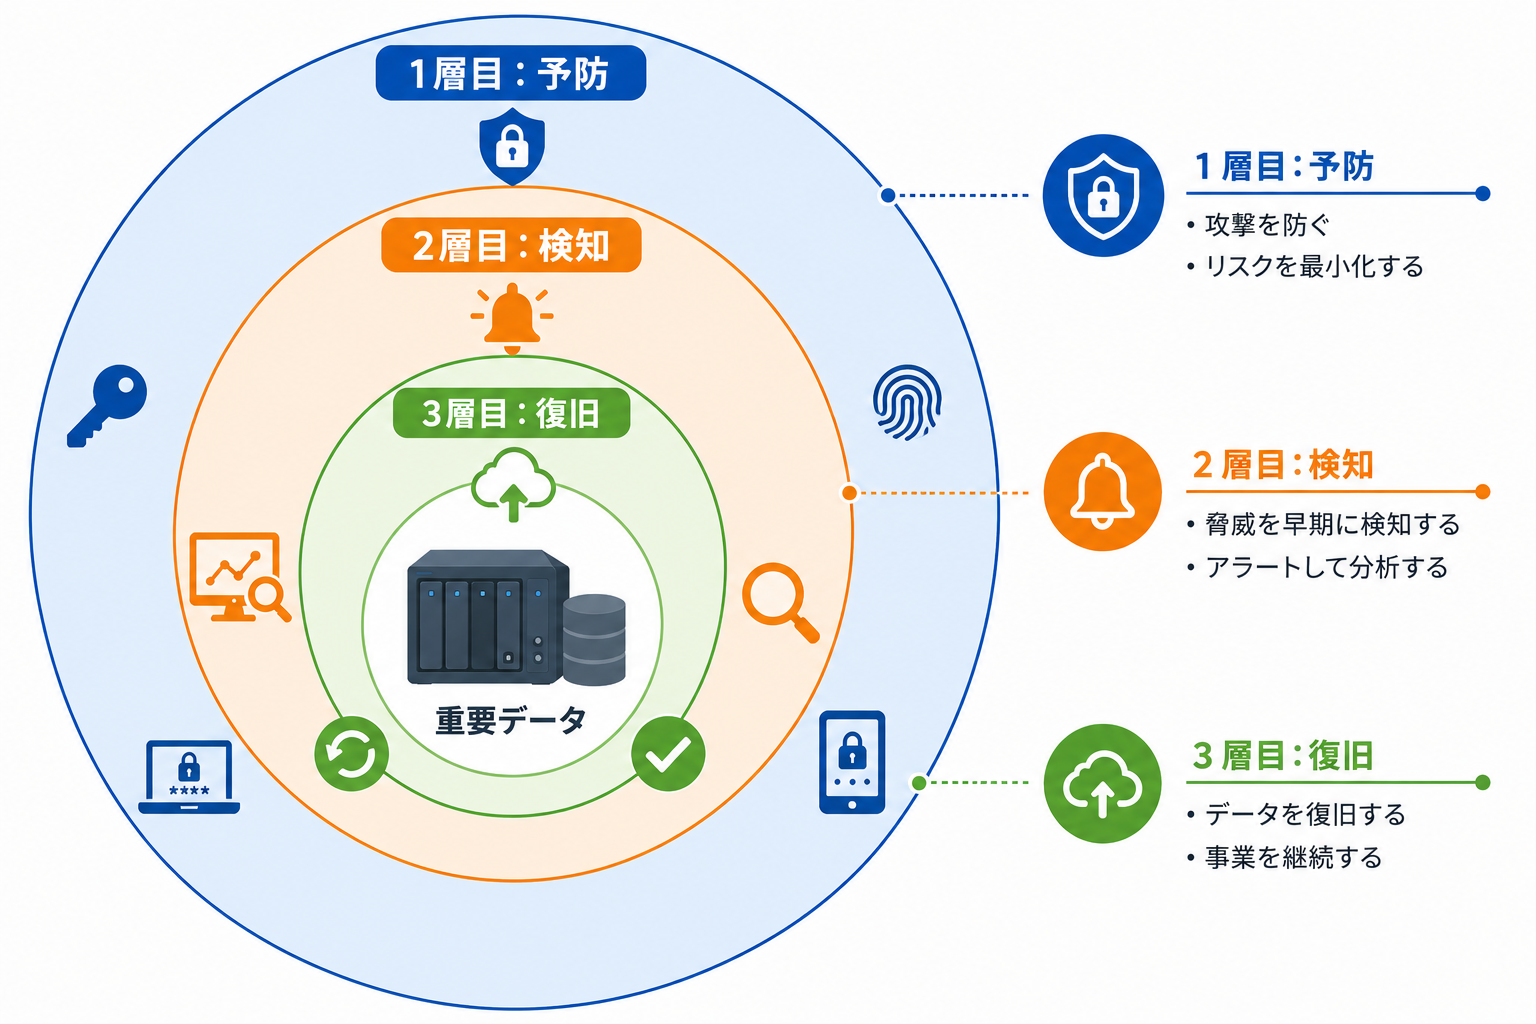
・アカウント・アクセス権限の管理を徹底する
・ソフトウェア・機器を最新の状態に保つ
・ネットワークを分離し、被害範囲を限定する
それぞれ具体的に見ていきましょう。
アカウント・アクセス権限の管理を徹底する
攻撃や侵入の入口として多いのが、窃取されたり使い回されたりしたパスワードです。職場と社員の自宅、他拠点とをつなぐVPN、リモートデスクトップ、クラウドサービス、NASの管理画面の認証情報は、攻撃者にとって最大の武器となります。
各アカウントに多要素認証(MFA)を必ず設定しておくことが有効な対策となるでしょう。
あわせて、管理者権限の見直しも欠かせません。
日常業務のアカウントに管理者権限を持たせたままにしてしまう運用はよくあります。
しかしこの状態では、管理者権限を持つ1つのアカウントが乗っ取られただけで、被害が全体に及ぶ危険性があります。
管理者権限は必要な担当者だけに絞って付与し、退職者のアカウントや使われていない共有アカウントなどを整理・削除する対策も重要です。
もちろん、基本的な対策として初期設定のIDやパスワードの変更も、忘れずに行いましょう。
ソフトウェア・機器を最新の状態に保つ
アプリケーションや機器のファームウェアには、継続的に脆弱性への対応が行われています。攻撃者にとっては、公開済みの脆弱性は攻撃するべきポイントであるということです。
OSや業務ソフト、NAS、ルーター、VPN装置のファームウェアは、更新通知を待つだけでなく、担当者を決めて定期的に更新状況を確認する運用にすると更新漏れのリスクを低減させられるでしょう。
メーカーやJPCERT/CC、IPAが公開する脆弱性情報も定期的に確認し、自社で導入している機器が該当していないかを調べる運用体制を整備しておくと、さらに安全性を高められるでしょう。
サポートが終了した機器には修正プログラムが提供されないため、リプレイスの検討も攻撃の危険性低下に役立ちます。
ネットワークを分離し、被害範囲を限定する
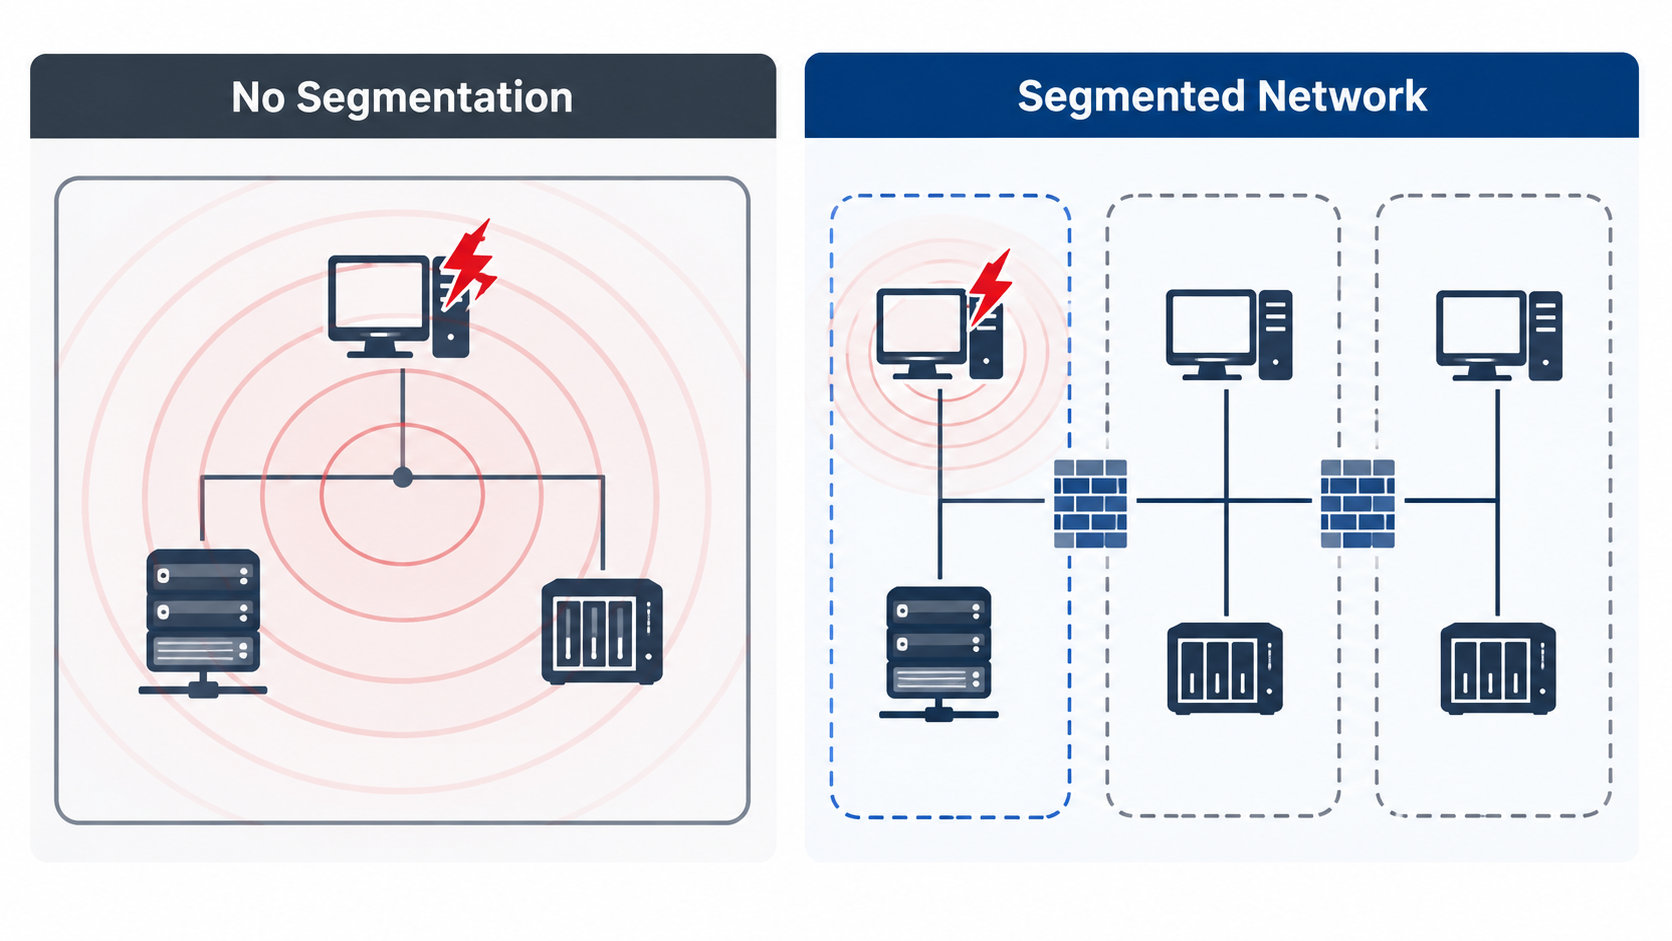
部門や拠点ごとにネットワークを分割しておけば、攻撃・感染が社内全体へ波及するのを防ぐのに役立ちます。
経理データや顧客情報、バックアップ用のサーバーやNASといった重要なシステムは独立したセグメントに置き、アクセスできる端末とユーザー(アカウント)を最小限にします。
来客用Wi-Fiは業務ネットワークから分けるのが基本です。
セグメントの分割は、VLANやファイアウォールの通信制御で実現できるため、必ずしも大がかりな設備投資は必要ありません。
感染後の被害を最小化する「検知・初動対応」
感染や侵入を受けた後に被害を最小化するための「検知・初動対応」について、下記のポイントに分けて解説します。・異常なファイル変更をいち早く検知する仕組み
・インシデント対応計画(IRP)をあらかじめ用意しておく
それぞれ具体的に見ていきましょう。
異常なファイル変更をいち早く検知する仕組み
ランサムウェアの攻撃による暗号化が始まってからすぐに気づけるかどうかで、被害の大きさは大きく変わります。短時間に大量のファイルが書き換えられる、拡張子が一斉に変わるなどの不審な挙動を、自動で監視する仕組みを用意しておきましょう。
ファイル操作の異常を検知して警告し、疑わしい接続を遮断できる機能を備えた製品もあります。
利用できる機能はデバイスの種類やOSのバージョンで異なるため、導入前の確認が必要です。
ウイルス対策ソフトやUTM、EDRと併用すれば、端末とストレージの両面で異常なファイル変更の兆候を捉えられます。
検知結果や警告がメールやチャットに届く設定にして、業務時間外となる夜間や休日でも気づける状態にしておくなどの運用も考えられるでしょう。
インシデント対応計画(IRP)をあらかじめ用意しておく
異常を検知できても、その後の動きが決まっていなければ現場は混乱します。インシデント対応計画(IRP)には、最低限、次の3点を文書化しておきましょう。
誰が誰に連絡するのかという連絡フロー(社内の責任者、保守ベンダー、取引先、警察や専門機関)、どの状況でネットワークを遮断するのかという判断基準、そして対応にあたる担当者です。
初動では、感染が疑われる端末をネットワークから切り離すことが最優先です。
電源は入れたままにして、調査のために状態を保全するのが一般的です。システムが止まっていても連絡が取れるよう、連絡先一覧は紙でも保管しておくと確実です。
被害から確実に立ち直る「バックアップ・復旧」のベストプラクティス
ランサムウェアなどによる被害が発生した際に、そこから確実に立ち直るためのバックアップと復旧に関する設計について、以下のポイントに分けて解説します。・3-2-1ルールに基づくバックアップ設計
・バックアップ自体を守るイミュータブル(不変)化
・オフライン/エアギャップ環境の活用
・復旧訓練(リストアテスト)を定期的に行う
それぞれ具体的に見ていきましょう。
3-2-1ルールに基づくバックアップ設計
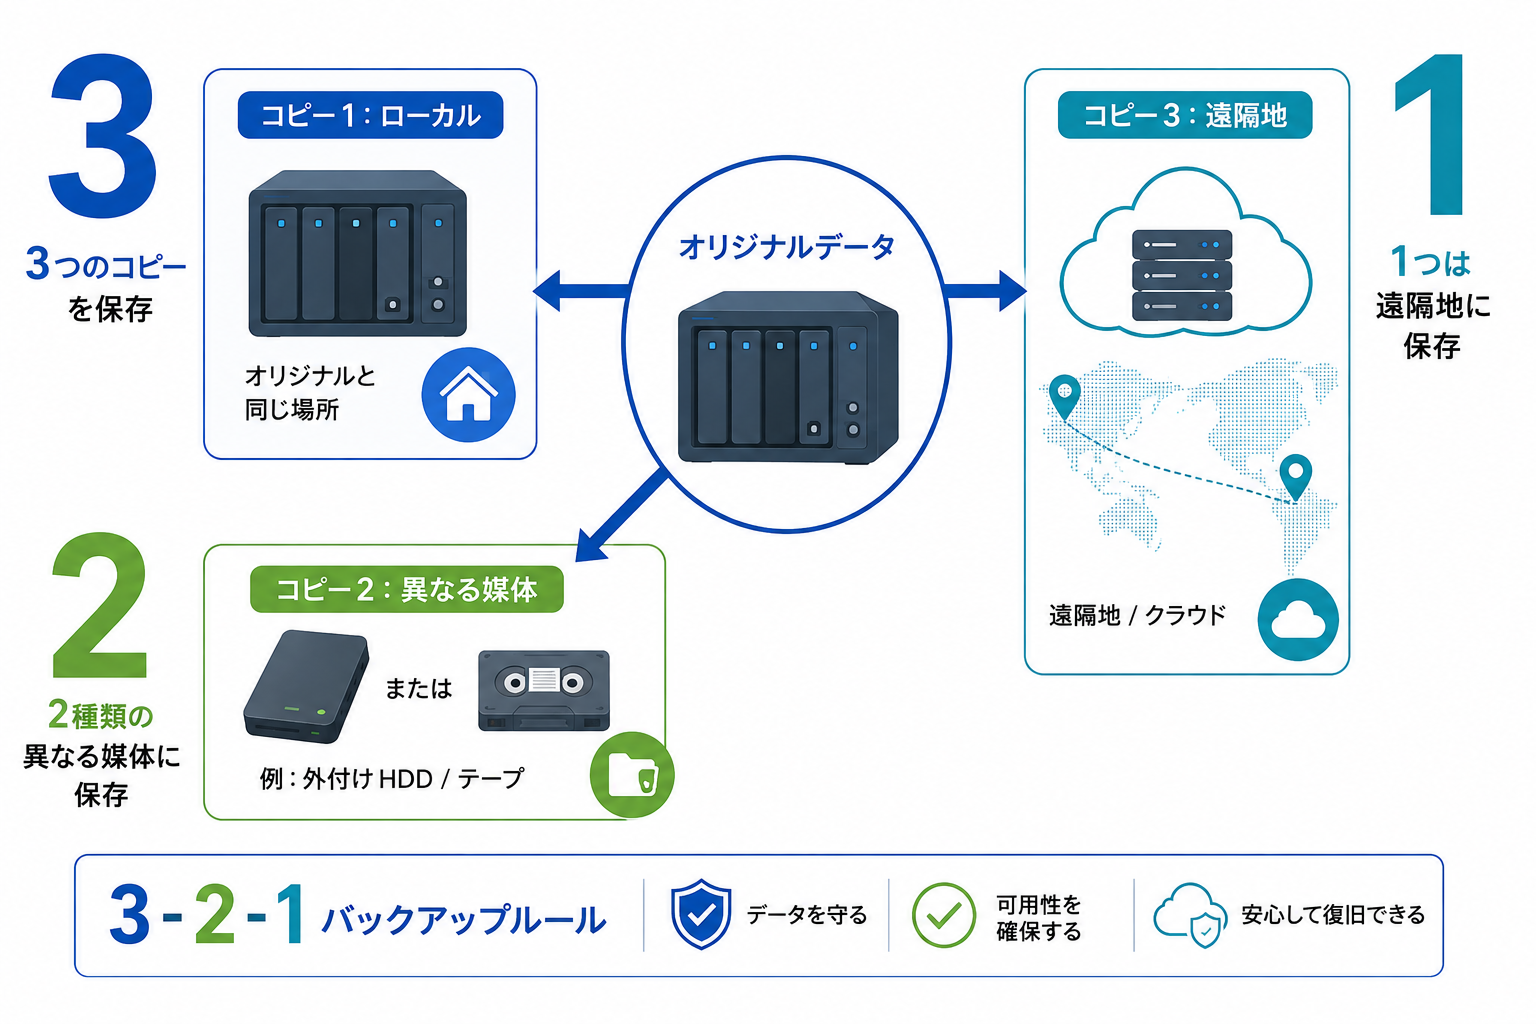
3-2-1ルールとは、データのコピーを3つ持ち、2種類以上の異なる媒体に保存し、うち1つは遠隔地(オフサイト)に置くというものです。
NASだけに保存していると、NASごと暗号化された時点で手詰まりになります。NASのバックアップをクラウドストレージへ複製し、さらに別の媒体にも保管する構成なら、火災や水害といった物理的な災害にも対応できます。
3-2-1ルールで意識するべきポイントは、保管先ごとに「壊れ方が異なる」状態をつくることにあります。
バックアップ自体を守るイミュータブル(不変)化
3-2-1ルールで複数のコピーを持っていても、管理者アカウントが乗っ取られれば、バックアップを削除されるおそれがあることは、すでに指摘したとおりです。その危険性への対策が、イミュータブル(不変)化です。
イミュータブル化とは、オブジェクトロックやWORM(Write Once Read Many)スナップショットなどの方法により、設定した保持期間中はデータの変更や削除ができなくすることを指します。
「コンプライアンスモード」のような厳格な設定であれば、管理者権限でも解除できません。
攻撃者が認証情報を手に入れても、バックアップだけは守られるという考え方です。
なお、コンプライアンスモードは厳格なイミュータブル化の方式ですが、特権ユーザーによる保持期間の短縮などが行える「ガバナンスモード」という方式もあります。
データの種類、運用体制などに合わせて最適な方式を選択するとよいでしょう。
なお、メーカーや製品により、方式の名称が異なる場合もあります。
ドキュメントを参照して、採用する方式を選定しましょう。
オフライン/エアギャップ環境の活用
コンピューターやサーバーがネットワークにつながっている限り、攻撃者からの侵入経路は完全に無くすことはできません。そこで、ネットワークから物理的または論理的に切り離した保管先を併用することにより、より安全なバックアップの保持が可能となります。
代表的なのが、LTOテープなどのオフライン媒体です。
使わないときは取り外して保管できるため、遠隔からの攻撃が届きません。
論理的な分離としては、バックアップ時だけネットワークを接続し、完了後に遮断する運用もあります。
オンラインのイミュータブルバックアップとオフライン保管を組み合わせておけば、最悪の事態でも、最後の拠り所となるデータが保持されているため、データの復旧自体は行える可能性を残すことができます。
復旧訓練(リストアテスト)を定期的に行う
「バックアップが取れている」ことと「実際に復旧できる」ことは、別の問題です。いざ復元しようとしたら、データが破損していた、必要なファイルがバックアップ対象に含まれていなかった、想定を超える時間がかかったという事例は珍しくありません。
年に数回はリストアテストを実施し、特定のフォルダやシステムを実際に元へ戻してみましょう。
復旧に要した時間を計測しておけば、業務が止まる期間の見通しが立ち、経営判断の材料にもなります。
手順書には、どのシステムから優先して復旧するかも書き添えておくと、いざというときに担当者がスムーズに復旧作業に取り掛かることができます。
まとめ
ランサムウェア対策は、1つの施策で完結するものではありません。アカウント権限管理、更新管理、ネットワーク分離などの方法で侵入を防ぎ、異常の早期検知と初動の手順で被害を抑え、イミュータブル化やオフライン保管を含む3-2-1バックアップで復旧できる状態を保つなど、複合的な対策が欠かせません。
複数の対策を重ねることにより、被害を最小限にとどめられる可能性が高まります。
この記事を参考にして、自社のバックアップが本当に復旧できるかの確認と、管理者権限・更新状況の点検から始めてみるとよいでしょう。





-->
記事検索